Zwei-Faktor-Anmeldung in der Kanzlei: warum und wie
Zwei-Faktor-Anmeldung in der Kanzlei: wie sie vor Kontoübernahme schützt, welche Verfahren das BSI bewertet und wie Sie sie im Team schrittweise einführen.
Ein Passwort ist schnell verloren: durch eine täuschend echte E-Mail, durch ein Datenleck bei einem anderen Dienst, durch einen Zettel am Bildschirm. Wer damit das Konto einer Anwältin oder eines Mitarbeiters übernimmt, sieht Akten, Fristen und Schriftverkehr, kann Nachrichten im Namen der Kanzlei verschicken und Daten verändern.
Die Zwei-Faktor-Anmeldung, in der Fachsprache Zwei-Faktor-Authentisierung, verlangt neben dem Passwort einen zweiten Nachweis. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt sie „überall dort wo möglich“. Dieser Ratgeber erklärt, wovor sie schützt, welche Verfahren es gibt und wie Sie sie in der Kanzlei einführen, ohne den Alltag zu stören.
Das Risiko: Übernahme eines Kanzleikontos
Das BSI beschreibt das Grundproblem knapp: Passwörter sind schwer zu merken, und „bei Datenleaks oder durch Phishing können sie dann doch gestohlen werden“. Ein zweiter Faktor setzt genau dort an. Er verhindert, so das BSI, „dass unbefugte Dritte Zugang zu Nutzerdaten oder Funktionen erhalten, nur weil sie in den Besitz des Passworts gelangt sind“.
In einer Kanzlei wiegt eine Kontoübernahme schwer:
- Mandatsgeheimnis: Wer angemeldet ist, sieht alles, was das Konto sehen darf.
- Fristen und Akten: Einträge können geändert, gelöscht oder unbemerkt verschoben werden.
- Kommunikation: Ein übernommenes Konto kann Nachrichten im Namen der Kanzlei versenden, etwa mit geänderten Kontodaten.
- Meldepflicht: Liegt eine Verletzung des Schutzes personenbezogener Daten vor, muss die Kanzlei sie nach Art. 33 Abs. 1 DSGVO unverzüglich und möglichst binnen 72 Stunden der Aufsichtsbehörde melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die Betroffenen.
Was DSGVO und Berufsrecht verlangen
Kein Gesetz schreibt der Kanzlei ein bestimmtes Anmeldeverfahren ausdrücklich vor. Der Maßstab ergibt sich aus zwei Vorschriften:
- Art. 32 Abs. 1 DSGVO verlangt geeignete technische und organisatorische Maßnahmen für ein dem Risiko angemessenes Schutzniveau, „unter Berücksichtigung des Stands der Technik“. Dazu gehört nach Buchst. b die Fähigkeit, die Vertraulichkeit und Integrität der Systeme auf Dauer sicherzustellen, und nach Buchst. d ein Verfahren zur regelmäßigen Überprüfung dieser Maßnahmen. Nach Art. 32 Abs. 2 ist dabei besonders das Risiko eines unbefugten Zugangs zu berücksichtigen.
- § 2 Abs. 2 BORA verpflichtet Rechtsanwältinnen und Rechtsanwälte, die zum Schutz des Mandatsgeheimnisses erforderlichen organisatorischen und technischen Maßnahmen zu ergreifen, „die risikoadäquat und für den Anwaltsberuf zumutbar sind“. Technische Maßnahmen reichen aus, soweit sie bei Anwendbarkeit des Datenschutzrechts dessen Anforderungen entsprechen; sonstige technische Maßnahmen müssen ebenfalls dem Stand der Technik entsprechen.
Wenn das BSI als Bundesbehörde die Zwei-Faktor-Anmeldung empfiehlt, wo sie verfügbar ist, ist das ein gewichtiges Indiz für den Stand der Technik. Ob ein bestimmtes Konto ohne zweiten Faktor noch angemessen geschützt ist, bleibt eine Abwägung im Einzelfall. Für Konten mit Zugriff auf Mandatsdaten spricht viel dafür, sie zu verlangen.
So funktioniert der zweite Faktor
Nach dem BSI ist entscheidend, „dass die Faktoren dabei aus verschiedenen Kategorien stammen“: Wissen (Passwort, PIN), Besitz (Smartphone, Sicherheitsschlüssel, Chipkarte) oder Biometrie (Fingerabdruck, Gesicht). Zwei Passwörter hintereinander sind also keine Zwei-Faktor-Anmeldung.
Meist läuft es so: Sie geben Benutzername und Passwort ein, das System prüft sie und verlangt dann den zweiten Nachweis, etwa einen sechsstelligen Code aus einer App. Bei Passkeys entfällt das Passwort; die Anmeldung beruht auf einem kryptografischen Schlüsselpaar, das Sie am Gerät mit Fingerabdruck, Gesicht oder PIN freigeben. Der geheime Schlüssel bleibt auf dem Gerät, beim Dienst liegt nur der öffentliche.
Die Verfahren im Vergleich
Das BSI hat gängige Verfahren verglichen. Für eine Kanzlei sind vor allem diese relevant:
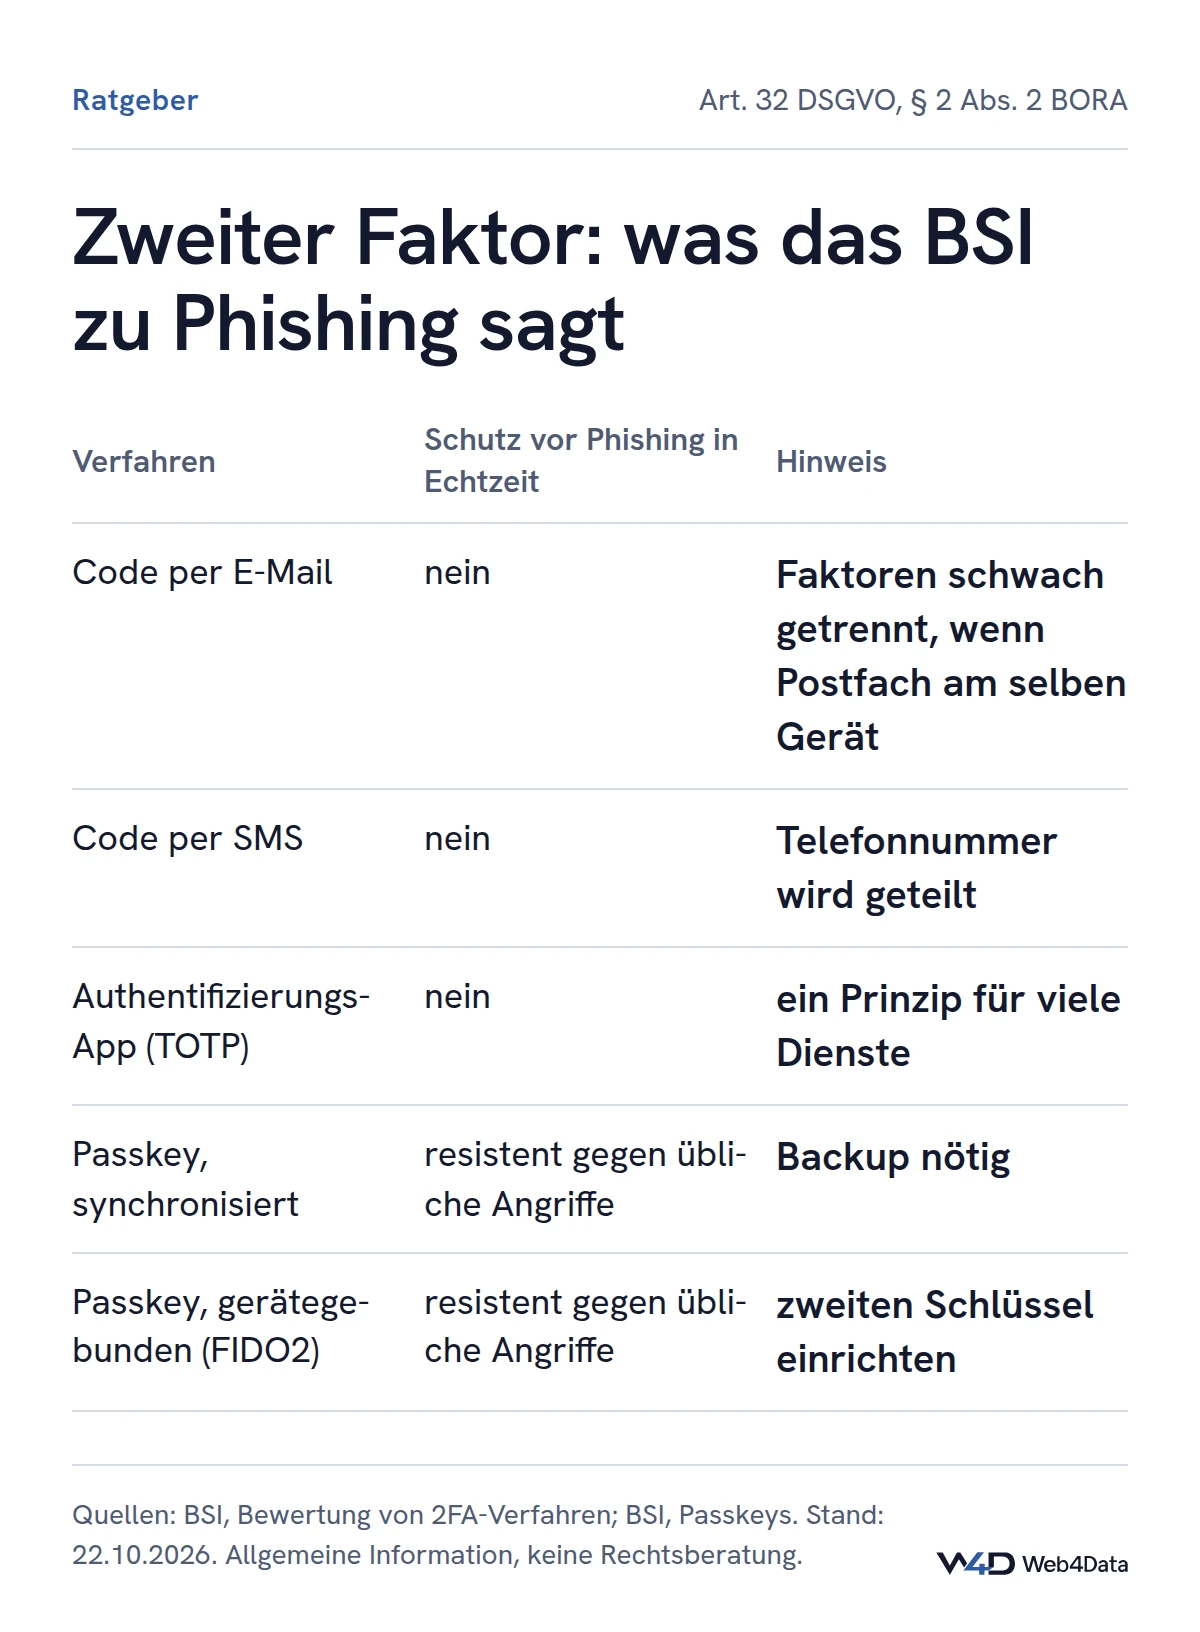
- Code per E-Mail oder SMS: einfach, aber laut BSI kein Schutz vor Phishing in Echtzeit, bei dem ein Angreifer den Code über eine gefälschte Seite abfängt. Liegt das E-Mail-Postfach auf demselben Rechner, ist die Trennung der Faktoren schwach.
- Authentifizierungs-App mit zeitbasierten Einmalcodes (TOTP): weit verbreitet, funktioniert für viele Dienste nach demselben Prinzip und kann so gestaltet sein, dass sie keine vertraulichen Daten preisgibt. Auch hier gilt nach BSI: kein Schutz vor Phishing in Echtzeit.
- Passkeys: Nach dem BSI „resistent gegen übliche Phishing-Angriffe“: Auch auf einer gefälschten Seite wird der geheime Schlüssel nicht preisgegeben, die Anmeldung scheitert dort. Bei synchronisierten Passkeys wird der geheime Schlüssel zwischen mehreren Geräten abgeglichen, etwa über eine Cloud; gerätegebundene Passkeys liegen auf einem Sicherheitsschlüssel, etwa einem USB-Stick nach dem FIDO2-Standard.
Für die Bedienbarkeit bewertet das BSI Passkeys und TOTP-Apps gut. Synchronisierte Passkeys seien „bei Vorliegen eines funktionierenden Backups über alle Kategorien hinweg positiv einzuschätzen“. Gerätegebundene Passkeys erfordern eigene Hardware, halten dafür den Schlüssel auf einem einzelnen Gerät fest.
Für die Praxis heißt das: Jeder zweite Faktor ist besser als keiner. Wo es geht, sollten Sie Passkeys oder eine App bevorzugen und den Code per E-Mail nur als Rückfall nutzen.
Die Schwachstelle: verlorenes Telefon, vergessener Schlüssel
Auch ein starker zweiter Faktor nützt wenig, wenn er sich mit einer einfachen E-Mail zurücksetzen lässt. Das BSI warnt: Es ist „grundsätzlich kritisch, wenn ein einstufiges Verfahren die Zwei-Faktor-Authentisierung ersetzt“. Seine Empfehlungen:
- Schon bei der Einrichtung klären, wie die Wiederherstellung funktioniert, und zum Beispiel Notfallcodes sicher speichern.
- Auch für die Wiederherstellung ein mehrstufiges Verfahren nutzen, etwa E-Mail plus Bestätigung durch eine zweite Person.
- Wer gerätegebundene Passkeys nutzt, sollte einen zweiten Sicherheitsschlüssel einrichten.
- Wenn möglich, getrennte Geräte verwenden: eines für die Anwendung, eines für den Code.
In der Kanzlei bietet sich ein Vier-Augen-Verfahren an: Ein Zurücksetzen des zweiten Faktors darf nur eine benannte verantwortliche Person auslösen, nachdem sie die Identität der Kollegin persönlich oder telefonisch über eine bekannte Nummer geprüft hat. Halten Sie jedes Zurücksetzen fest.
Einführung im Team in sechs Schritten
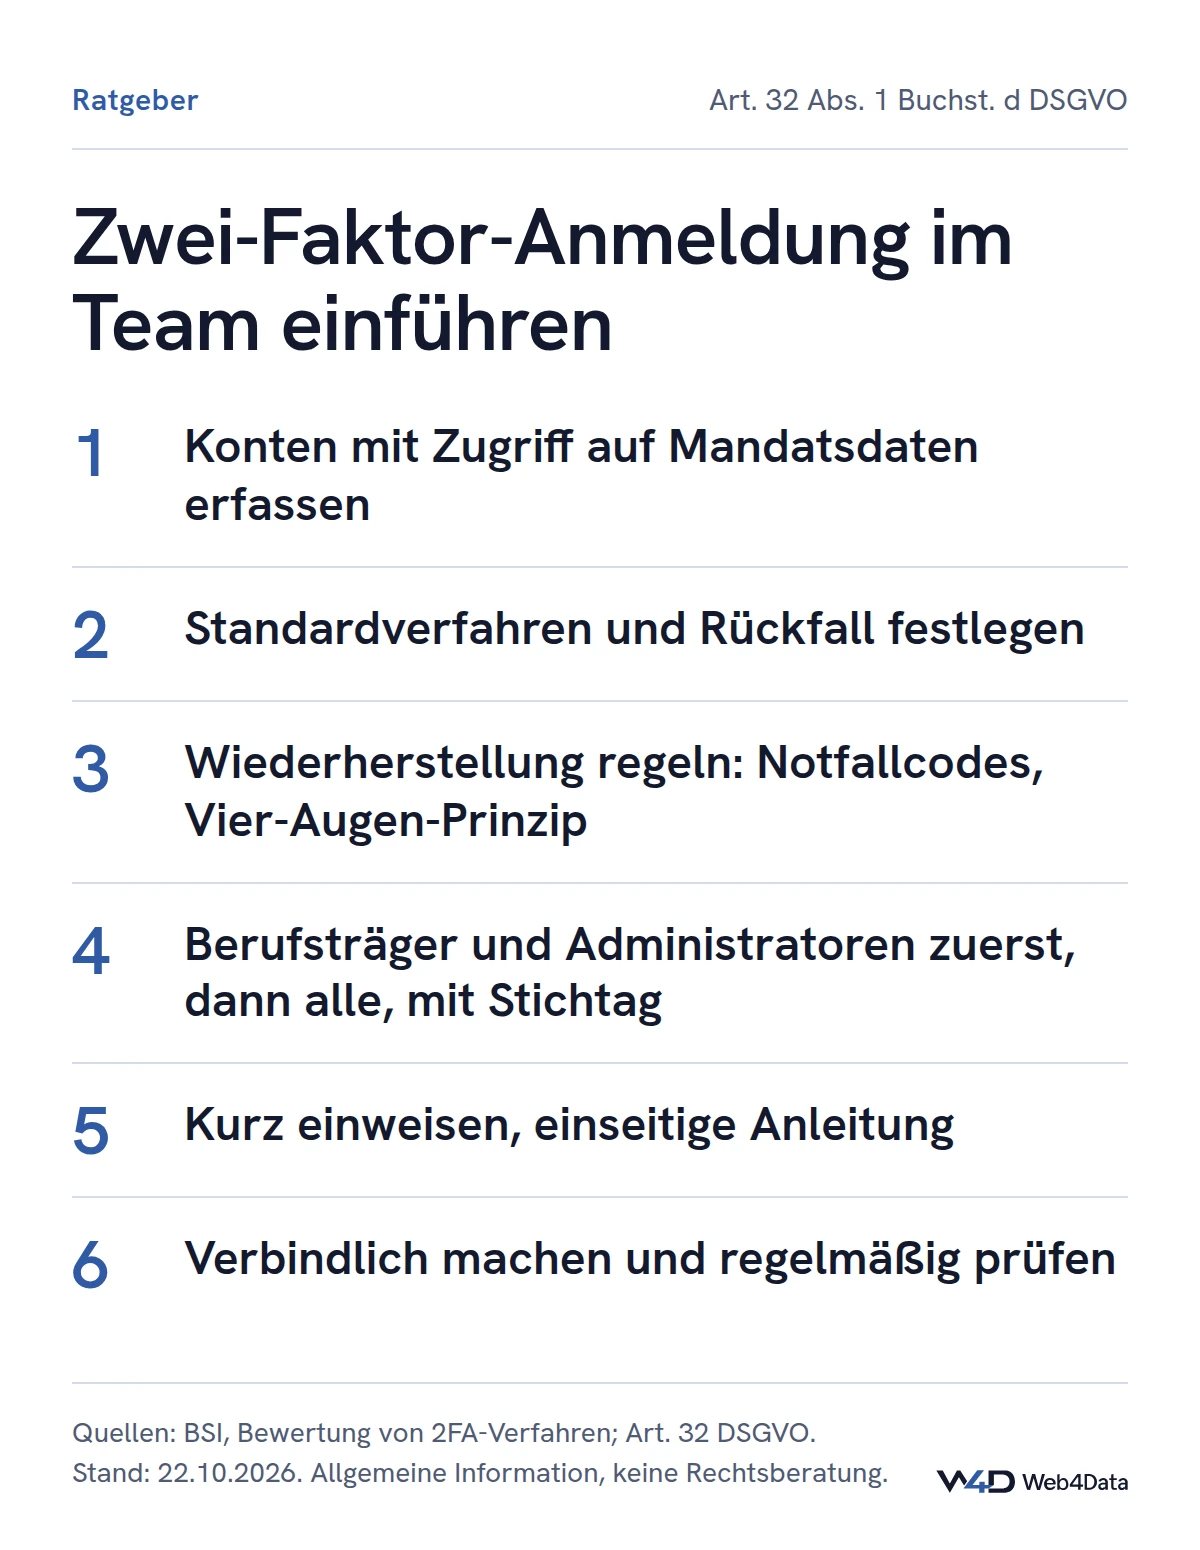
- Bestand erfassen: Welche Konten haben Zugriff auf Mandatsdaten? Kanzleisoftware, E-Mail, Dokumentenablage, Fernzugang, Buchhaltung, Konten von Dienstleistern.
- Verfahren festlegen: zum Beispiel Passkey oder App als Standard, Code per E-Mail nur als Rückfall.
- Wiederherstellung regeln: Notfallcodes, Vier-Augen-Verfahren, Zuständigkeit, Dokumentation.
- Erst mit Verantwortlichen beginnen: Berufsträger und Administratoren zuerst, dann das ganze Team, mit festem Stichtag.
- Kurz einweisen: fünfzehn Minuten am Arbeitsplatz genügen oft; eine einseitige Anleitung hilft bei neuen Geräten.
- Pflicht machen und prüfen: nach dem Stichtag die Zwei-Faktor-Anmeldung für alle Kanzleikonten verbindlich vorgeben und nach Art. 32 Abs. 1 Buchst. d DSGVO regelmäßig kontrollieren, ob alle Konten erfasst sind.
Denken Sie auch an Ausscheidende: Ein Konto, das nicht gesperrt wird, ist mit oder ohne zweiten Faktor ein offenes Fenster. Prüfen Sie außerdem gesondert, wie Zugänge für Mandanten abgesichert sind, etwa ein Mandantenportal; dort gelten oft andere Verfahren als für Kanzleikonten.
Zwei-Faktor-Anmeldung in JuristData
In JuristData können Kanzleinutzer die Zwei-Faktor-Anmeldung mit einer Authentifizierungs-App (TOTP), mit Passkey (WebAuthn) oder per Code an die E-Mail-Adresse nutzen. Die Kanzlei kann sie per Richtlinie für ihre Nutzer verpflichtend machen. Diese Angaben gelten für die Anmeldung von Kanzleinutzern, nicht für das Mandantenportal.
Fragen und Antworten
Ist die Zwei-Faktor-Anmeldung für Kanzleien gesetzlich vorgeschrieben?
Welches Verfahren ist am sichersten: App, SMS oder Passkey?
Was passiert, wenn eine Mitarbeiterin ihr Smartphone verliert?
Reicht es, wenn nur die Anwälte einen zweiten Faktor nutzen?
Brauche ich für Passkeys besondere Hardware?
Quellen
- Zwei-Faktor-Authentisierung – Mehr Sicherheit für Online-Konten und vernetzte Geräte, Bundesamt für Sicherheit in der Informationstechnik (BSI), abgerufen am 22.10.2026
- Wie sicher und einfach sind Verfahren der Zwei-Faktor-Authentisierung?, Bundesamt für Sicherheit in der Informationstechnik (BSI), abgerufen am 22.10.2026
- Anmelden ohne Passwort mit Passkey, Bundesamt für Sicherheit in der Informationstechnik (BSI), abgerufen am 22.10.2026
- Verordnung (EU) 2016/679 (DSGVO), Art. 32 und Art. 33, Amt für Veröffentlichungen der EU (EUR-Lex), abgerufen am 22.10.2026
- Berufsordnung für Rechtsanwälte (BORA), § 2 – Stand 01.12.2025, Bundesrechtsanwaltskammer (BRAK), abgerufen am 22.10.2026
Redaktion Web4Data · aktualisiert am 22.10.2026
Allgemeine Information mit Stand 22.10.2026, keine Rechtsberatung. Für verbindliche Auskünfte ziehen Sie bitte fachkundigen Rat heran.
Weiterführend
Weitere Ratgeber
Lernen Sie JuristData kennen
Wir zeigen Ihnen die Software unverbindlich und erstellen ein passendes Angebot.