Datenschutz in der Kanzleisoftware: DSGVO und Hosting in Deutschland
Kanzleisoftware mit Serverstandort Deutschland: worauf es bei DSGVO, Auftragsverarbeitung nach Art. 28, Verschwiegenheit nach BRAO und GoBD ankommt.
Kanzleien verarbeiten besonders schutzwürdige Daten: Mandantengeheimnisse, Aktenvorgänge, Korrespondenz und Fristen. Wer hierfür Software einsetzt, muss zwei Pflichtenkreise zusammenbringen: die Datenschutz-Grundverordnung (DSGVO) und die berufsrechtliche Verschwiegenheit nach § 43a Abs. 2 BRAO. Beides entscheidet darüber, wie Daten gehostet, getrennt und protokolliert werden.
Dieser Ratgeber erklärt, worauf es beim datenschutzgerechten Einsatz von Kanzleisoftware mit Hosting in Deutschland ankommt: vom Auftragsverarbeitungsvertrag über den Serverstandort bis zu konkreten technischen Maßnahmen. Der Fokus liegt auf nachvollziehbaren Vorkehrungen statt auf Siegeln.
Auftragsverarbeitung nach Art. 28 DSGVO
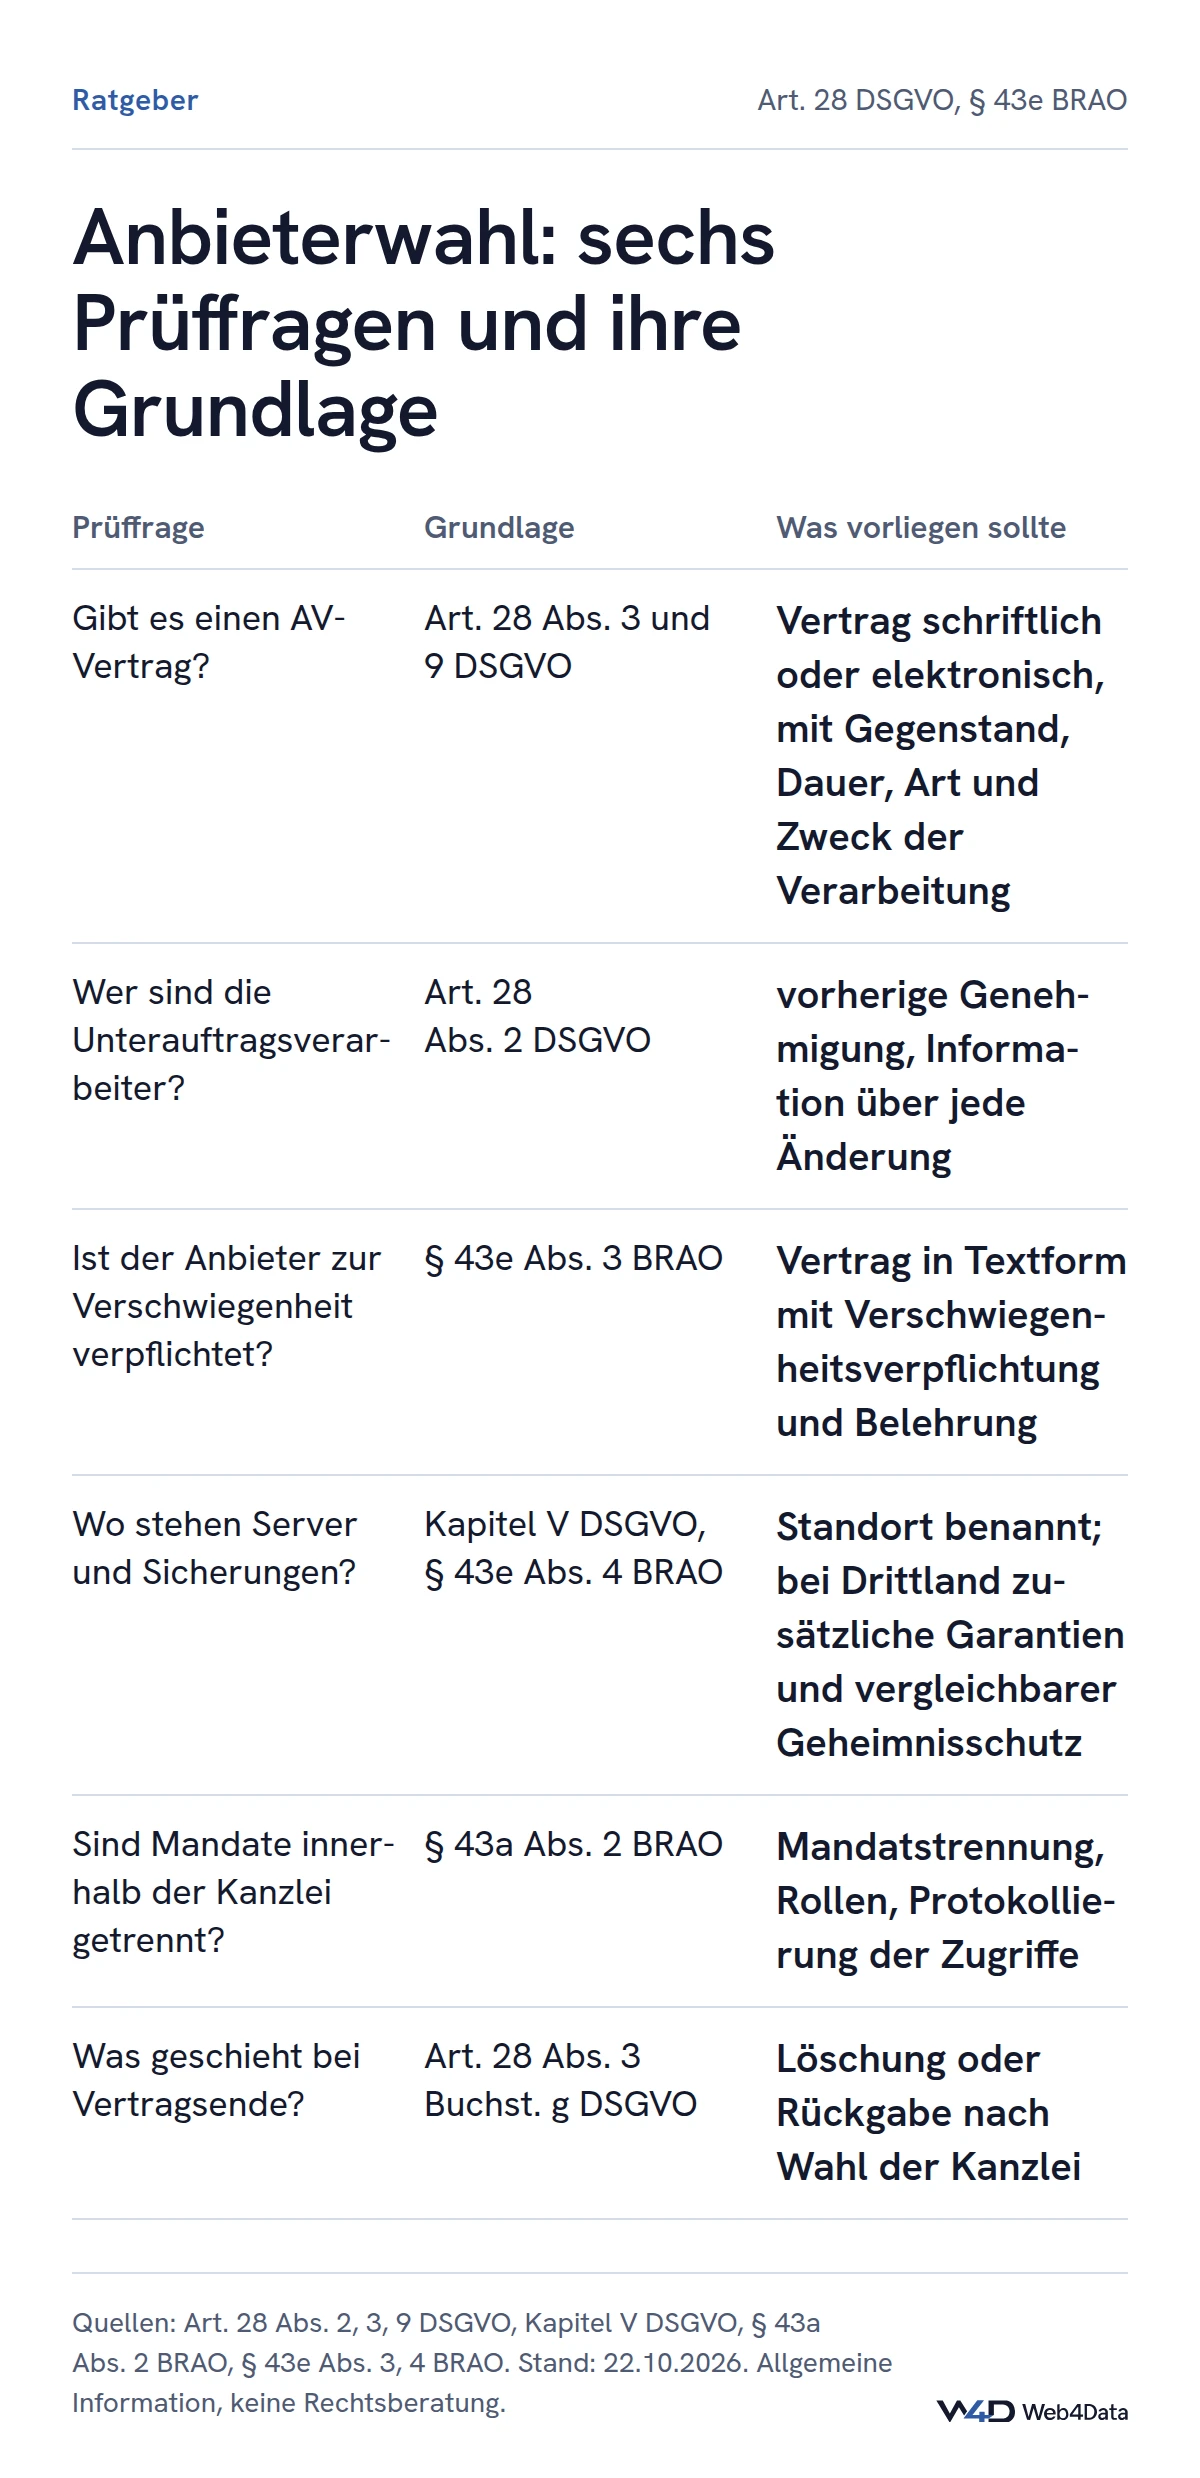
Wenn eine Kanzlei einen Software- oder Hosting-Anbieter einsetzt, verarbeitet dieser personenbezogene Daten im Auftrag der Kanzlei. Dafür verlangt Art. 28 DSGVO einen schriftlichen oder elektronischen Auftragsverarbeitungsvertrag (AV-Vertrag). Er regelt Gegenstand, Dauer, Art und Zweck der Verarbeitung sowie die Pflichten beider Seiten.
Ein belastbarer AV-Vertrag deckt typischerweise ab:
- Weisungsbindung des Auftragsverarbeiters und Dokumentation der Weisungen
- Technische und organisatorische Maßnahmen (TOM) zum Schutz der Daten
- Regeln für den Einsatz von Unterauftragsverarbeitern
- Unterstützung bei Betroffenenrechten und bei Datenschutzvorfällen
- Löschung oder Rückgabe der Daten nach Vertragsende
Die Kanzlei bleibt als Verantwortliche in der Pflicht, den Anbieter sorgfältig auszuwählen und die Einhaltung nachzuhalten.
Serverstandort Deutschland und kein Drittland als Standard
Ein Serverstandort in Deutschland vereinfacht die datenschutzrechtliche Bewertung erheblich. Bleiben die Daten innerhalb des Geltungsbereichs der DSGVO, entfällt die aufwändige Prüfung von Drittlandtransfers nach Kapitel V DSGVO samt zusätzlicher Garantien und Transfer-Folgenabschätzungen.
Sinnvoll ist es, keinen Drittland-Transfer als Standard vorzusehen. Daten, Backups und Verarbeitung sollten in Deutschland verbleiben. Sollten dennoch Dienste mit Bezug außerhalb des EWR genutzt werden, muss das transparent gemacht und gesondert abgesichert werden. Fragen Sie konkret nach dem physischen Speicherort, dem Backup-Standort und etwaigen Zugriffen aus Drittländern.
§ 43a und § 43e BRAO: Verschwiegenheit, Dienstleister und Mandatstrennung
Die anwaltliche Verschwiegenheit nach § 43a Abs. 2 BRAO wirkt unmittelbar auf die Softwarearchitektur. Mandantendaten dürfen nicht für Unbefugte zugänglich sein, und das gilt auch innerhalb der Kanzlei. Bei möglichen Interessenkonflikten muss der Zugriff auf bestimmte Akten gezielt eingeschränkt werden können.
Wer einen externen Anbieter einbindet, eröffnet ihm Zugang zu Mandatsgeheimnissen. Das ist nach § 43e BRAO zulässig, soweit es für die Dienstleistung erforderlich ist. Der Dienstleister ist sorgfältig auszuwählen, und der Vertrag mit ihm bedarf der Textform; darin ist er unter Belehrung über die strafrechtlichen Folgen zur Verschwiegenheit zu verpflichten (§ 43e Abs. 2 und 3 BRAO). Wird die Leistung im Ausland erbracht, muss der dortige Geheimnisschutz dem inländischen vergleichbar sein (§ 43e Abs. 4 BRAO). Die Vorschriften zum Schutz personenbezogener Daten gelten daneben (§ 43e Abs. 8 BRAO).
Technisch wird das über eine Mandatstrennung (Ethical Wall) umgesetzt: einzelne Mandate oder Aktengruppen lassen sich so abschotten, dass nur berechtigte Personen Einblick erhalten. Wichtig sind dabei ein rollenbasiertes Rechtekonzept, eine eindeutige Mandantentrennung und die Protokollierung, wer wann auf welche Akte zugegriffen hat.
Hinweis: Dieser Beitrag gibt allgemeine Informationen und stellt keine Rechtsberatung dar. Die konkrete Bewertung hängt vom Einzelfall ab.
GoBD-Nachvollziehbarkeit, 2FA und Audit-Log
Neben Datenschutz und Berufsrecht spielt die GoBD-Nachvollziehbarkeit eine Rolle, sobald steuerlich relevante Aufzeichnungen wie Rechnungen oder Zeiterfassung betroffen sind. Gefordert sind insbesondere Unveränderbarkeit, Nachvollziehbarkeit und Vollständigkeit der Aufzeichnungen.
In der Praxis stützen diese Anforderungen mehrere konkrete Maßnahmen:
- Zwei-Faktor-Authentifizierung (2FA) als zusätzliche Hürde gegen unbefugte Anmeldungen
- Audit-Log, das sicherheits- und datenschutzrelevante Vorgänge protokolliert
- Nachvollziehbare Änderungshistorie statt stillem Überschreiben von Daten
- Klare Aufbewahrungs- und Löschkonzepte
Diese Vorkehrungen sind überprüfbar und aussagekräftiger als ein bloßes Siegel.
Weiterlesen: GoBD und Nachvollziehbarkeit für Kanzleien und Unternehmen
Konkrete Maßnahmen statt Zertifikate
Ein Zertifikat allein sagt wenig darüber aus, wie Daten im Alltag geschützt werden. Aussagekräftiger ist die Frage nach konkreten, prüfbaren Maßnahmen. Lassen Sie sich daher beschreiben, welche Vorkehrungen tatsächlich umgesetzt sind und wie sie dokumentiert werden.
Eine pragmatische Checkliste für die Anbieterauswahl:
- Liegt ein AV-Vertrag nach Art. 28 DSGVO vor und ist er aktuell?
- Ist der Anbieter in einem Vertrag in Textform nach § 43e BRAO zur Verschwiegenheit verpflichtet?
- Wo stehen die Server und die Backups physisch?
- Gibt es eine technische Mandatstrennung und ein rollenbasiertes Rechtekonzept?
- Sind 2FA und ein Audit-Log verfügbar und aktivierbar?
- Wie werden Aufbewahrung, Löschung und Datenrückgabe geregelt?
Wer diese Punkte sauber beantworten kann, schafft eine belastbare Grundlage für den Einsatz in der Kanzlei.
Wie Web4Data dabei hilft
Web4Data bündelt drei Fachanwendungen: JuristData für Anwaltskanzleien, ClockData für Zeiterfassung und HR sowie NotData für das Notariat. Die Plattform ist auf die genannten Anforderungen ausgerichtet.
Konkret unterstützen die Produkte unter anderem:
- Hosting in Deutschland und ein AV-Vertrag nach Art. 28 DSGVO, der mit Vertragsbeginn geschlossen wird
- Mandatstrennung (Ethical Wall) und ein rollenbasiertes Rechtekonzept
- Zwei-Faktor-Authentifizierung und ein Audit-Log zur Nachvollziehbarkeit
- Funktionen mit Blick auf GoBD-Nachvollziehbarkeit
Einzelne Schnittstellen befinden sich in Entwicklung: Die beA-Anbindung über die Kanzleisoftwareschnittstelle der BRAK ist in Vorbereitung, eine DATEV-Anbindung ist vorbereitet. Der Funktionsumfang sollte vor dem Einsatz für den konkreten Bedarf geprüft werden.
Fragen und Antworten
Was ist ein Auftragsverarbeitungsvertrag und warum braucht meine Kanzlei ihn?
Warum ist ein Serverstandort in Deutschland von Vorteil?
Was bedeutet Mandatstrennung (Ethical Wall) in der Kanzleisoftware?
Reicht ein Zertifikat als Nachweis für Datensicherheit aus?
Welche Rolle spielt die GoBD-Nachvollziehbarkeit für Kanzleien?
Quellen
- Verordnung (EU) 2016/679 (DSGVO), Art. 13, Art. 28, Kapitel V (Art. 44 ff.), Amt für Veröffentlichungen der EU (EUR-Lex), abgerufen am 22.10.2026
- § 43a BRAO – Grundpflichten, Bundesministerium der Justiz (gesetze-im-internet.de), abgerufen am 22.10.2026
- § 43e BRAO – Inanspruchnahme von Dienstleistungen, Bundesministerium der Justiz (gesetze-im-internet.de), abgerufen am 22.10.2026
Redaktion Web4Data · aktualisiert am 22.10.2026
Allgemeine Information mit Stand 22.10.2026, keine Rechtsberatung. Für verbindliche Auskünfte ziehen Sie bitte fachkundigen Rat heran.
Lernen Sie Web4Data kennen
Wir zeigen Ihnen die Software unverbindlich und erstellen ein passendes Angebot.