E-Mail an Mandanten: wann unverschlüsselt erlaubt ist und welche Wege sicherer sind
E-Mail an Mandanten: was § 2 Abs. 2 BORA erlaubt, warum die Datenschutzaufsicht strenger urteilt und welche sicheren Wege es für die Kanzlei gibt.
Für viele Mandanten ist die E-Mail der selbstverständliche Weg zur Kanzlei. Sie schicken Unterlagen, fragen nach dem Stand und erwarten Antwort auf demselben Weg. Für die Kanzlei stellt sich jedes Mal dieselbe Frage: Darf sie unverschlüsselt antworten?
Die Antwort hängt davon ab, welches Recht man fragt. Das Berufsrecht erlaubt die unverschlüsselte E-Mail unter einfachen Voraussetzungen. Die Datenschutzaufsicht sieht das deutlich strenger. Dieser Ratgeber stellt beide Maßstäbe nebeneinander, zeigt, wo sie auseinanderfallen, und nennt Wege, die beide erfüllen. Er richtet sich an Kanzleien, die ihre Kommunikation digitalisieren und dabei nicht auf Zuruf entscheiden möchten.
Zwei Prüfungen, zwei Maßstäbe
Wer einem Mandanten eine E-Mail schreibt, muss zwei Fragen getrennt beantworten:
- Berufsrecht: Verletzt der Kommunikationsweg die Verschwiegenheitspflicht? Maßgeblich ist § 2 BORA, der die Verschwiegenheit nach § 43a Abs. 2 BRAO konkretisiert.
- Datenschutzrecht: Sind die technischen und organisatorischen Maßnahmen angemessen? Maßgeblich sind die Anforderungen der DSGVO, insbesondere Art. 32.
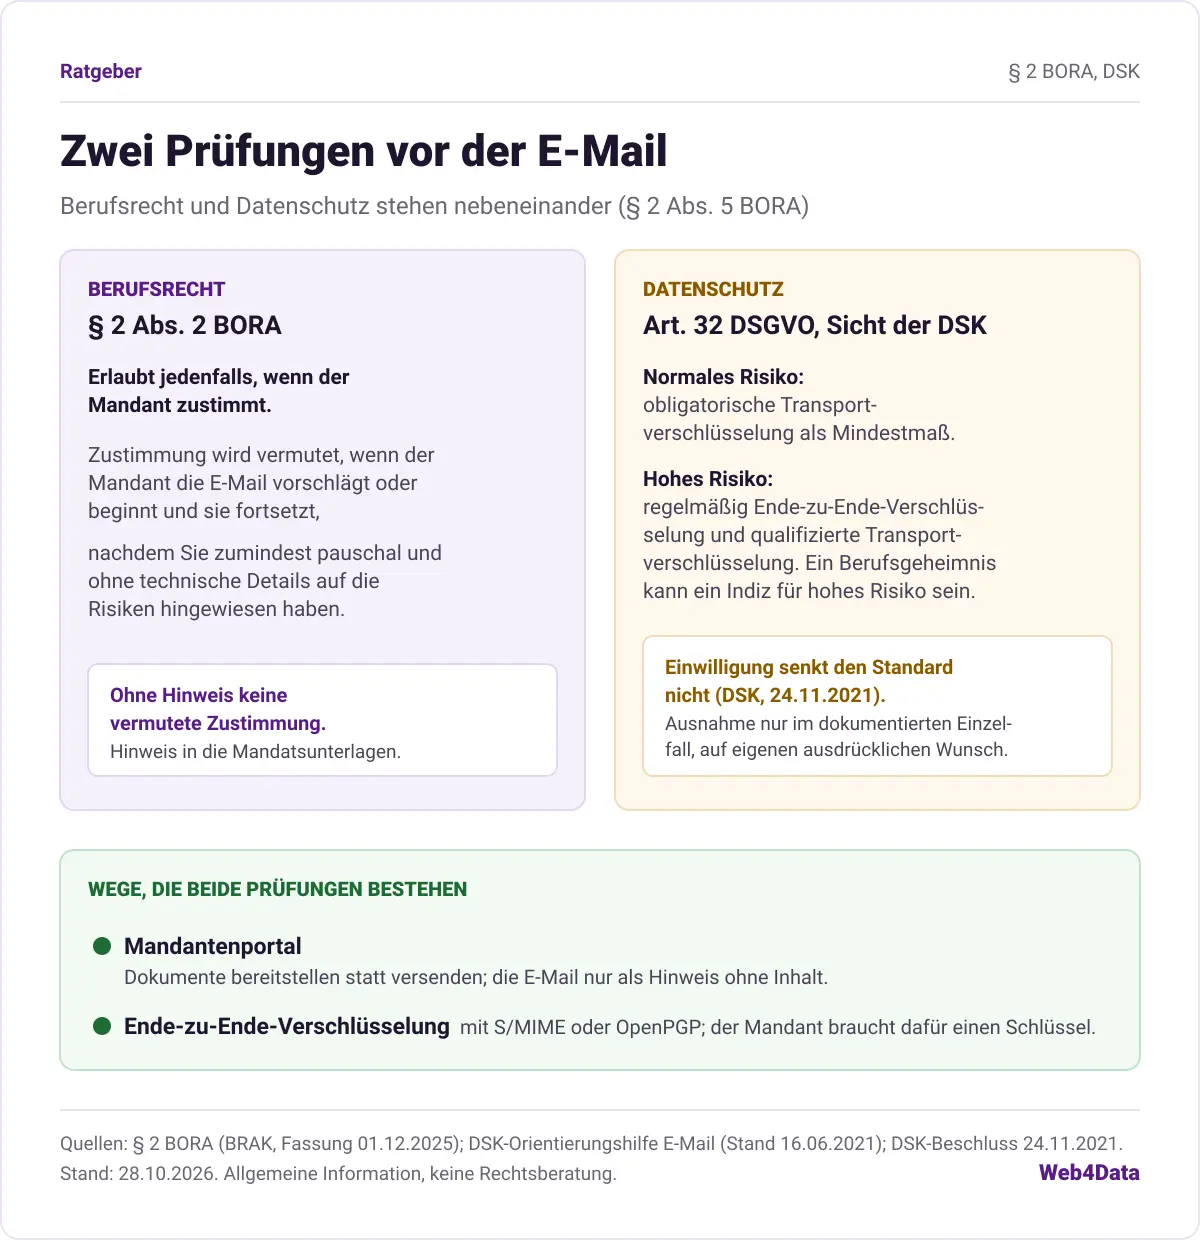
§ 2 Abs. 5 BORA stellt klar, dass die Vorschriften zum Schutz personenbezogener Daten unberührt bleiben. Eine E-Mail, die berufsrechtlich erlaubt ist, ist deshalb nicht automatisch auch datenschutzrechtlich in Ordnung. Genau das betont auch die Datenschutzkonferenz in ihrer Orientierungshilfe zur E-Mail.
Was § 2 Abs. 2 BORA erlaubt
§ 2 Abs. 2 BORA (Fassung vom 01.12.2025) verpflichtet zu den organisatorischen und technischen Maßnahmen, die zum Schutz des Mandatsgeheimnisses erforderlich, risikoadäquat und für den Anwaltsberuf zumutbar sind. Für die Kommunikation enthält die Vorschrift zwei Sätze, auf die es ankommt:
- Die Nutzung eines elektronischen oder sonstigen Kommunikationsweges, der mit Risiken für die Vertraulichkeit verbunden ist, ist jedenfalls dann erlaubt, wenn der Mandant ihr zustimmt.
- Von einer Zustimmung ist auszugehen, wenn der Mandant diesen Weg vorschlägt oder beginnt und ihn fortsetzt, nachdem die Rechtsanwältin oder der Rechtsanwalt zumindest pauschal und ohne technische Details auf die Risiken hingewiesen hat.
Für die Praxis heißt das: Ohne Hinweis gibt es keine vermutete Zustimmung. Schreibt ein neuer Mandant per E-Mail, gehört der Hinweis auf die Risiken in die erste Antwort oder, besser, in die Unterlagen zur Mandatsannahme. Der Hinweis darf kurz sein.
Was die Datenschutzaufsicht verlangt
Die Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (DSK) hat ihre Anforderungen in einer Orientierungshilfe zur Übermittlung per E-Mail zusammengefasst (Stand 16. Juni 2021):
- Transportverschlüsselung bietet einen Basis-Schutz und ist eine Mindestmaßnahme. Bei normalen Risiken müssen Verantwortliche eine obligatorische Transportverschlüsselung sicherstellen.
- Bei hohem Risiko müssen sie regelmäßig eine Ende-zu-Ende-Verschlüsselung und eine qualifizierte Transportverschlüsselung vornehmen.
- Das Vorliegen eines Berufsgeheimnisses kann ein Indiz für ein hohes Risiko sein; Berufsgeheimnisträger haben die Höhe des Risikos besonders zu prüfen.
- Dass eine Offenlegung straf- oder berufsrechtlich nicht verboten ist, bedeutet nicht automatisch, dass sie auch datenschutzrechtlich zulässig ist.
Und die Einwilligung des Mandanten? Nach einem Beschluss der DSK vom 24. November 2021 beruhen die technischen und organisatorischen Maßnahmen nach Art. 32 DSGVO auf objektiven Rechtspflichten, die nicht zur Disposition der Beteiligten stehen. Ein Verzicht oder eine Absenkung auf der Basis einer Einwilligung ist danach nicht zulässig. Möglich sein kann es nur in zu dokumentierenden Einzelfällen, auf ausdrücklichen, eigeninitiativen Wunsch der informierten betroffenen Person, bestimmte Maßnahmen ihr gegenüber in vertretbarem Umfang nicht anzuwenden.
Der Bremer Landesbeauftragte für Datenschutz und Informationsfreiheit hat in seinem 7. Jahresbericht, über den die Haufe Online Redaktion berichtet, diese Linie für Kanzleien bekräftigt: Einverständniserklärungen führen danach nicht „zu einer datenschutzrechtlichen Rechtmäßigkeit einer unverschlüsselten oder transportverschlüsselten E-Mail-Kommunikation“. Als Alternativen nennt er Portale von Kanzleisoftware und die Ende-zu-Ende-Verschlüsselung mit S/MIME oder PGP.
Was das für den Kanzleialltag bedeutet
Berufsrecht und Datenschutzaufsicht kommen nicht zum selben Ergebnis. Die Beschlüsse der DSK sind kein Gesetz, sie zeigen aber, wie die Aufsichtsbehörden prüfen. Wir empfehlen deshalb, die Kommunikation nach dem Inhalt einzuteilen:
- Organisatorisches wie Terminabsprachen ohne Inhalt zum Mandat: E-Mail mit Transportverschlüsselung, nach Risikohinweis.
- Inhalte zum Mandat, also Schriftsätze, Entwürfe, Bescheide, Gutachten: ein Weg mit Ende-zu-Ende-Schutz oder ein Mandantenportal.
- Besonders schutzbedürftige Daten wie Gesundheitsangaben, Strafsachen, Vermögensverhältnisse: nur über einen geschützten Weg.
Wünscht ein Mandant ausdrücklich und von sich aus trotzdem die einfache E-Mail, halten Sie das im Einzelfall fest, mit Datum, Anlass und Ihrem Hinweis auf die Risiken. Achten Sie außerdem darauf, die Nachricht an die richtige Person zu adressieren: Die DSK verlangt, dass beim Empfänger nur befugte Personen die Nachricht zur Kenntnis nehmen. Ein Postfach, das Familie oder Kollegen des Mandanten mitlesen, erfüllt das nicht ohne Weiteres.
Sichere Wege: Mandantenportal und Ende-zu-Ende-Verschlüsselung
Zwei Wege nennen die Aufsichtsbehörden ausdrücklich:
- Mandantenportal: Die Kanzlei stellt Dokumente und Nachrichten in einem Portal bereit, der Mandant meldet sich an und ruft sie dort ab. Die DSK erwähnt für die Kommunikation mit Betroffenen die Bereitstellung eines Webportals; der Bremer Landesbeauftragte nennt Portale von Kanzleisoftware als Alternative. Die E-Mail dient dann nur noch als Benachrichtigung ohne Inhalt.
- Ende-zu-Ende-Verschlüsselung mit S/MIME oder OpenPGP: Nach der Orientierungshilfe der DSK erreicht sie den durchgreifendsten Schutz der Inhalte und schützt nicht nur den Transportweg, sondern auch gespeicherte Daten. Voraussetzung ist, dass auch der Mandant ein Zertifikat oder einen Schlüssel hat.
Im Alltag scheitert die Ende-zu-Ende-Verschlüsselung oft an der Gegenseite: Privatpersonen haben selten ein Zertifikat. Ein Portal braucht dagegen nur eine Anmeldung. Worauf Sie bei einem Portal achten sollten, sind die Anmeldung, befristete und widerrufbare Freigaben, sichtbare Zugriffe und der Betreiber. Für den Betreiber gelten die Pflichten aus § 43e BRAO, die der Ratgeber Kanzleisoftware in der Cloud: was § 43e BRAO verlangt beschreibt.
Risikohinweis und Ablauf in fünf Schritten
- Hinweis in die Mandatsunterlagen: Ein kurzer Absatz genügt nach § 2 Abs. 2 BORA, etwa: „Unverschlüsselte E-Mails können auf dem Übertragungsweg von Dritten gelesen oder verändert werden. Für vertrauliche Unterlagen bieten wir Ihnen unser Mandantenportal an.“ Das ist ein Formulierungsbeispiel, kein geprüftes Muster.
- Transportverschlüsselung prüfen: Lassen Sie sich von Ihrem E-Mail-Anbieter oder Dienstleister bestätigen, dass Ihr Server Nachrichten verschlüsselt überträgt.
- Inhalte einteilen: Legen Sie fest, welche Inhalte nur über das Portal oder verschlüsselt gehen.
- Ausnahmen festhalten: Wünscht ein Mandant ausdrücklich die einfache E-Mail, dokumentieren Sie das zum Mandat.
- Mitarbeitende einweisen: Die Regel gilt nur, wenn alle sie kennen. Die beschäftigten Personen sind ohnehin in Textform zur Verschwiegenheit zu verpflichten (§ 43a Abs. 2 Satz 4 BRAO).
Wie das Mandantenportal von JuristData hilft
Im Mandantenportal von JuristData sehen Ihre Mandanten freigegebene Dokumente und den Stand ihres Mandats. Sie melden sich mit einem Code oder Link an, die Übertragung ist verschlüsselt. Rückfragen laufen über Nachrichten an einer Stelle. Dokumente, die Mandanten im Portal hochladen, landen in Ihrem Posteingang; Nachrichten im Portal haben keinen Dateianhang. Mehr dazu auf unserer Seite Kanzlei digitalisieren.
JuristData läuft im Browser; wir betreiben die Anwendung auf Servern in Deutschland, und jede Kanzlei hat eine eigene, getrennte Datenbank.
In eigener Sache: Für Rechtsanwaltskanzleien, die JuristData von Anfang an mitgestalten möchten, gibt es den JuristData-Pilot 2027: 3 bis 5 Plätze, drei Monate kostenlos, Einrichtung durch uns, Start Mitte Januar 2027.
Weiterlesen: Kanzleisoftware in der Cloud: was § 43e BRAO verlangt · DSGVO-Kanzleisoftware mit Hosting in Deutschland · Posteingang in der Kanzlei digital organisieren
Fragen und Antworten
Darf ich als Anwalt unverschlüsselte E-Mails an Mandanten schicken?
Reicht die Einwilligung des Mandanten für den Datenschutz?
Wie muss der Risikohinweis nach § 2 BORA aussehen?
Ist TLS-Transportverschlüsselung für Kanzleien ausreichend?
Welche Alternative zur E-Mail ist für Mandanten am einfachsten?
Quellen
- Berufsordnung (BORA) in der Fassung vom 01.12.2025, § 2, Bundesrechtsanwaltskammer, abgerufen am 28.10.2026
- § 43a BRAO: Grundpflichten, Bundesministerium der Justiz (gesetze-im-internet.de), abgerufen am 28.10.2026
- Orientierungshilfe: Maßnahmen zum Schutz personenbezogener Daten bei der Übermittlung per E-Mail (Stand 16.06.2021), Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (DSK), abgerufen am 28.10.2026
- Beschluss zur Möglichkeit der Nichtanwendung technischer und organisatorischer Maßnahmen nach Art. 32 DSGVO auf ausdrücklichen Wunsch betroffener Personen (24.11.2021), Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (DSK), abgerufen am 28.10.2026
- Oberster Bremer Datenschützer bekräftigt Pflicht zur E-Mail-Verschlüsselung (16.04.2025), Haufe Online Redaktion, abgerufen am 28.10.2026
Redaktion Web4Data · aktualisiert am 28.10.2026
Allgemeine Information mit Stand 28.10.2026, keine Rechtsberatung. Für verbindliche Auskünfte ziehen Sie bitte fachkundigen Rat heran.
Weiterführend
Weitere Ratgeber
Lernen Sie JuristData kennen
Wir zeigen Ihnen die Software unverbindlich und erstellen ein passendes Angebot.